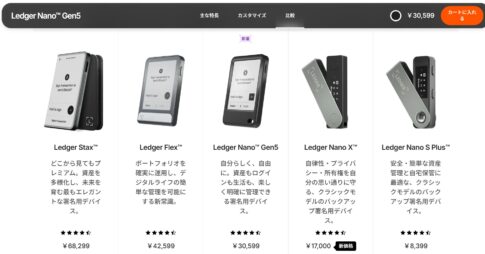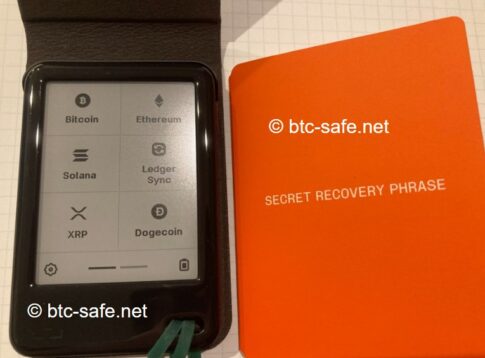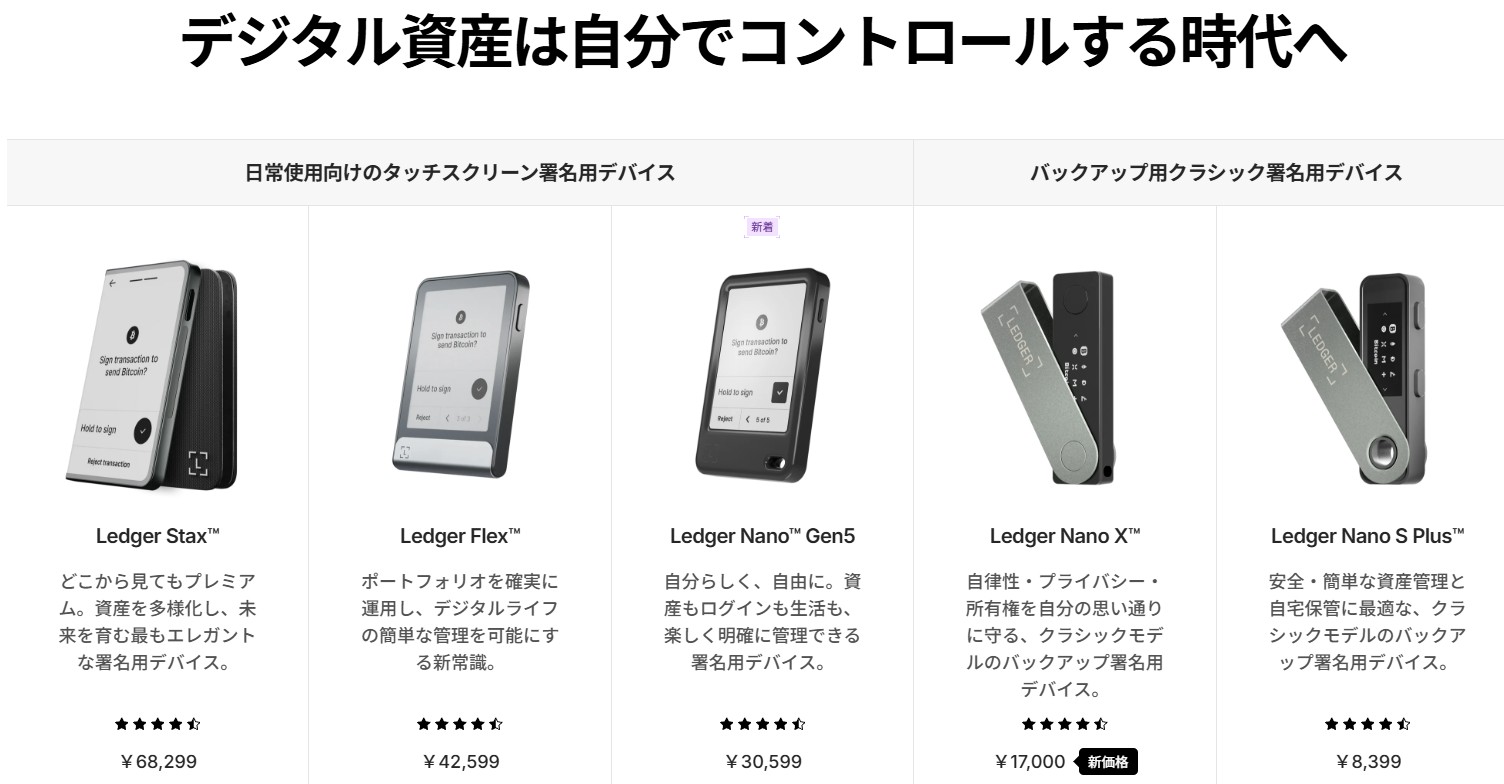
私は現在、ハードウェアウォレットのLedger Nano Gen5を使ってビットコインを自己保管している。
半年以上使ってきて、操作の分かりやすさや使い勝手には満足している。
しかし、使っているうちに一つ気になることが出てきた。
「そもそもLedgerは本当に安全なのだろうか」ということだ。
Ledgerについて調べていると、
「過去に顧客情報の流出が起きている」
「Ledger Recoverでは、復元に必要な情報の暗号化された断片を外部の複数事業者に保管する仕組みが使われている」
「LedgerのソフトウェアやOSは、すべてがオープンソースというわけではない」
といった、安全性を考えるうえで気になる情報が出てくる。
私はプログラマーでもセキュリティ研究者でもなく素人だ。
コードを読んで「このプログラムには脆弱性がない」「Ledgerは危険だ」「Ledgerは安全だ」と技術的に判断することはできない。
それでも、自分のビットコインを長期間守るために使っている以上、「よく分からないけれどLedgerだから大丈夫だろう」で済ませるのも違うと思った。
そこで、Ledgerが公開している資料を中心に
- 過去にどのような問題が起きたのか
- その問題で秘密鍵まで流出したのか
- Ledger Recoverとは何なのか
- Ledgerの中身は公開されているのか
- 初心者の私がどこまで確認できるのか
を一つずつ調べてみた。
自分で確認できることと、確認できないことを分けたうえで、それでもLedgerを使い続けるのか。
今回はそこを考えてみたい。
- 1 問題が起きたときは本質を追求すべき
- 2 まず「Ledgerが安全か」を一つの話として考えない方がいい
- 3 2020年にLedgerの顧客情報が流出している
- 4 2023年にはLedger Connect Kitでも問題が起きた
- 5 2026年にも購入データに関する問題が公表されている
- 6 私が一番気になったのはLedger Recoverだった
- 7 「Ledgerは完全なオープンソースではない」はどう考えるか
- 8 コードを読めない初心者はどう判断すればいいのか
- 9 Ledgerの非公開部分の安全性は確認できない
- 10 Ledgerデバイスだけでなく、自分の行動によるリスクもある
- 11 Ledgerのリカバリーフレーズがどう作られるかも調べた
- 12 私がLedgerデバイスを使い続けている理由
問題が起きたときは本質を追求すべき
過去の問題やLedger Recoverの仕組み、公開されていない部分について調べた現在も、私はLedger Nano Gen5を使い続けている。
ただし、「Ledgerという会社を100%信用できると判断したから」ではない。
むしろ調べるほど、「どんな会社や製品でも絶対に安全とは言えない」という当たり前のことを改めて感じた。
Ledgerでは過去に顧客情報の流出が起きている。
2023年には、Ledger Connect Kitというソフトウェアライブラリを悪用したセキュリティ問題も発生した。
Ledgerの事故報告によると、悪意あるコードがLedger Connect Kitを利用していたEVM系のDAppsに読み込まれ、一部の利用者が資産流出につながる取引へ署名する被害が発生した。
さらに2026年1月には、Ledger.comでの購入に利用されていた外部事業者Global-eのクラウドシステムで、注文データへの不正アクセスがあったことも公表されている。
Ledgerの説明では、この問題はGlobal-e側のシステムで起きたもので、Ledgerのハードウェアデバイスそのものが侵害された事件ではない。
それでも私は、「過去に問題が一度でも起きた会社だから使わない」とは考えなかった。
重要なのは、「何に問題が起きたのか」「何には影響しなかったのか」「自分のビットコインにどう関係するのか」を分けて考えることだと思ったからだ。
まず「Ledgerが安全か」を一つの話として考えない方がいい
調べていて最初に気づいたのは「Ledgerがハッキングされた」という言葉だけでは、実際に何が起きたのか分からないということだった。
初心者だった私は「Ledgerで情報流出」と聞けば、「ハードウェアウォレットから秘密鍵が盗まれたのではないか」と考えてしまう。
しかし実際には、少なくとも次のようなものは分けて考えた方がいい。
1.Ledgerデバイス本体
秘密鍵を保護し、取引へ署名するために使う機器である。
2.Ledgerや通販事業者が扱う顧客情報
製品購入時のメールアドレスや配送先、注文情報などである。
3.Ledger Walletアプリや周辺ソフトウェア
ハードウェアウォレットと一緒に使うアプリや、外部サービスとの接続に利用されるプログラムなどである。
4.自分自身の管理
リカバリーフレーズをどこに保管するか、何を承認するかといった利用者側の問題である。
上記4つは同じではない。
例えば、通販サイトや購入処理に使われるシステムから住所などが漏れたとしても、それだけでウォレットの秘密鍵やリカバリーフレーズまで盗まれたことにはならない。
逆に秘密鍵が無事でも、住所やメールアドレスなどの個人情報が漏れれば、フィッシングやなりすましなどに悪用されるリスクはある。
この区別は、Ledgerの安全性を考えるうえで重要だと思う。
2020年にLedgerの顧客情報が流出している
Ledgerについて安全性を調べると、よく目にするのが2020年の情報流出である。
これは実際に起きている。
Ledgerは2020年7月、同社Webサイトで使われていたEC・マーケティング用データベースに第三者が不正アクセスしていたことを公表した。
当時のLedgerの説明では、主にメールアドレスが影響を受け、一部の顧客については氏名、住所、電話番号、注文した製品なども含まれていた。
一方でLedgerは、この情報流出は同社のハードウェアウォレットや当時のLedger Liveのセキュリティとは別の問題であり、暗号資産そのものには影響しなかったと説明している。
そのため、「2020年にLedgerデバイスからビットコインの秘密鍵が大量流出した」と理解するのは正確ではない。
一方で、「秘密鍵ではなかったのだから問題ない」とも私は思わない。
ハードウェアウォレットを購入した人の個人情報が漏れれば、「この人は暗号資産を保有している可能性がある」と推測され、フィッシングなどの標的にされる可能性も考えられる。
Ledger自身も現在、Ledger利用者を狙ったフィッシングについて継続的に注意喚起している。
自分の資産を守る製品を販売する会社だからこそ、顧客情報の管理についても私は厳しく見たい。
この事件について私は、「Ledgerデバイスから秘密鍵が抜き取られた事件ではない」と理解する一方で、Ledgerという会社を無条件に信用するべきではないと考える材料の一つにはなると思った。
2023年にはLedger Connect Kitでも問題が起きた
もう一つ知っておきたいのが、2023年12月に発生したLedger Connect Kitの問題である。
Ledger Connect Kitとは、DAppsとLedgerなどのウォレットを接続するために開発者が利用していたJavaScriptライブラリである。
2023年12月14日、悪意のあるバージョンのLedger Connect Kitが公開され、それを読み込んだEVM系DApps上で、利用者を資産流出につながる取引への署名に誘導する攻撃が発生した。
Ledgerの事故報告によると、元Ledger従業員がフィッシング攻撃を受け、その人物に残っていたNPMJSアカウントへのアクセスが悪用されたことが発端だった。
Ledgerは、悪意あるファイルが公開されてから完全に解消されるまで約5時間かかり、同社の調査では実際に利用者の資産が流出し得た時間帯は合計2時間未満だったと推定している。
ここで重要なのは、この事故がLedgerデバイスから秘密鍵を直接抽出する攻撃として報告されているわけではないことだ。
Ledgerの事故報告では、悪意あるコードによって利用者を不正な取引への署名に誘導する攻撃として説明されている。
つまり、ハードウェアウォレットを持っていても、自分が承認しようとしている内容を確認することは重要である。
ただし、この2023年の事件は主にEVM系DAppsを利用する場面で発生したものであり、通常のビットコイン送金そのものが同じ攻撃を受けたという話ではない。
2026年にも購入データに関する問題が公表されている
さらに2026年1月には、Ledger.comで商品を購入した一部の顧客に関係するデータ問題も公表された。
こちらもLedgerのハードウェアウォレット本体が破られたという話ではない。
Ledgerによると、同社の注文処理に利用されていたGlobal-eのクラウドシステムへ第三者が不正アクセスし、Global-eが複数ブランドについて保有していた注文データが影響を受けた。
Ledgerは、この問題をLedgerのハードウェアデバイスそのものに対する侵害とは区別して説明している。
私はこの件を知って「Ledger本体さえ安全なら、それ以外は気にしなくてもいい」とは考えない方がいいと思った。
製品を購入するときには通販サイトを利用する。
配送先などの情報も入力する。メールも届く。
つまり自己保管を始めるまでには、ハードウェアウォレット本体以外にも複数の仕組みや事業者が関係している。
ハードウェアウォレットそのものの安全性と、購入時に扱われる個人情報の安全性は分けて考えた方がいい。
私が一番気になったのはLedger Recoverだった
Ledgerについて調べるうえで、私が特に気になったのがLedger Recoverである。
Ledger Recoverは、リカバリーフレーズを失うなどしてウォレットへアクセスできなくなった場合に備え、本人確認を利用してウォレットへのアクセスを復元できるようにする任意の有料サービスである。
私は最初、「秘密情報はLedgerデバイスの外へ出ないから安全なのではなかったのか」と疑問に思った。
ここは初心者にはかなり分かりにくい。
Ledgerの説明によると、Ledger Recoverを有効にすると、リカバリーフレーズの元になる秘密のランダムデータである「エントロピー」をSecure Element内で暗号化し、3つの断片に分ける。
その暗号化された断片は、ユーザーがLedgerデバイス上で承認したあと、別々の安全な通信経路を通して外部のバックアップ事業者へ送られる。
Ledgerが現在説明している3つの保管事業者はLedger、Coincover、EscrowTechである。1社だけが完全なバックアップを持つ仕組みではなく、復元時には3つのうち2つの断片がLedgerデバイスへ返され、Secure Element内で復元処理が行われる。
つまり、リカバリーフレーズ24単語をそのままLedgerへ送って保存してもらうサービスではない。
Ledgerの説明では、24単語のリカバリーフレーズそのものが平文の状態でデバイス外へ送られるのではなく、暗号化された断片が送られる仕組みになっている。
ただし、私にとって重要だったのは「ウォレットを復元するための秘密情報を暗号化・分割し、その断片をデバイス外の複数事業者へ送って保管する仕組みが存在する」という点だった。
私はここを「暗号化されているから絶対安全」とも、「外へ送れる仕組みがあるからLedgerは危険」とも単純には考えなかった。
「Ledger Recoverは任意のサービスであり、バックアップ作成を開始するにはPINを入力したLedgerデバイス上でユーザー自身が承認する必要がある」とLedgerは説明している。
一方で、「秘密情報の暗号化された断片を外部事業者へ保管する仕組みを自分は使いたいのか」については、人によって判断が分かれると思う。
私は現在、自分でリカバリーフレーズやRecovery Keyを管理する方法を選んでいる。
「Ledgerは完全なオープンソースではない」はどう考えるか
もう一つ気になったのが「Ledgerは完全なオープンソースではない」という点である。
オープンソースは、単にコードを見ることができるというだけではなく、一定のライセンス条件のもとでソースコードを利用・変更・再配布できるソフトウェアを指す。
安全性を考えるうえでは、その特徴の一つとして第三者がコードを確認できることが重要になる。
コードが公開されていれば、技術のある人が「どのような処理が行われているのか」「問題になりそうな部分がないか」を調べられる可能性がある。
これは透明性という意味でメリットの一つだと思う。
Ledger自身は2024年、自社のOSとソフトウェアについて「95%がオープンソース、またはレビュー可能」と説明した。
ここで注意したいのは、「95%すべてがオープンソース」と言っているわけではないということである。
「Ledger Wallet、Wallet API、Secure SDK、デバイス上で動くアプリ、OSの一部、Ledger Recoverの一部などが公開またはレビュー可能だ」とLedgerは説明している。
一方ですべてが公開されているわけではない。
Ledgerによると、Secure Elementを製造するSTMicroelectronicsとの契約上の制約により、Secure Elementのハードウェア部分と直接やり取りする低レベルコードの一部は公開できないとしている。
つまり、「Ledgerは完全なクローズドソース」というのも正確ではなく、「Ledgerのコードはすべてオープンソース」というのも正確ではない。
公開されている部分、外部からレビューできる部分、公開されていない部分がある。
コードを読めない初心者はどう判断すればいいのか
私はプログラマーではなく、コードを自力で読んで安全性を判断できるわけではない。
ただ、現在はAIなどを使えば、公開されているコードについて「この部分は何をしているのか」「どのような処理が行われているのか」といった内容を初心者向けに説明してもらうことはできる。
以前より、専門知識がない人でも技術的な情報へアクセスしやすくなったのは確かだと思う。
一方で、AIにコードを読ませて説明してもらったからといって「この製品には脆弱性がない」と自分で証明できるわけではない。
AIの説明が常に正しいとも限らないし、公開されているコードだけを見てもハードウェアや非公開部分を含めた製品全体の安全性までは判断できない。
だから私は、自分でコードを監査できない以上、コードだけを見てLedgerの安全性を判断しようとは考えていない。
代わりに、
- どの部分が公開されていて、どの部分が公開されていないのか
- なぜ非公開部分があるのか
- 過去にどんな問題が起きたのか
- 問題が起きたとき会社が何を公表したのか
- 外部機関による評価や認証を受けた例があるのか
- 実際に自分が使うとき、何を確認できるのか
といった複数の材料を見るようにしている。
Ledgerは、同社デバイスで使用するSecure Elementについて、Common Criteriaに基づくEAL5+またはEAL6+認証を受けたチップを使用していると説明している。
これはSecure Elementチップについての評価であり、Ledger製品全体について「絶対に安全」と保証するものではない。
またフランスの情報システムセキュリティ庁ANSSIは、Ledger Nano S PlusやLedger Nano Xの特定バージョンについてCSPN認証を発行した実績がある。
これも特定の製品・構成・バージョンに対する評価であり、将来を含めて脆弱性が一切存在しないことを保証するものではない。
私のような初心者にできるのは、「Ledger自身が安全だと言っているから信じる」でも「自分でコードを完全に理解できないから何も判断できない」でもなく、自分でも確認できる複数の材料を集めて判断することだと思っている。
Ledgerの非公開部分の安全性は確認できない
Ledgerには一般公開されていない部分があり、そのコード自体を直接確認することはできない。
また、公開されている部分について学ぶことはできても、高度なセキュリティ監査はできない。
そのため、「Ledgerの内部には絶対に問題がない」と断定することはできない。
これはLedgerに限った話でもない。
スマートフォンのOSも銀行のシステムも取引所の内部システムも監査することはできない。
結局どこかでは、自分では直接確認できない部分を公開情報や外部評価なども含めてどう判断するかという問題が残る。
自分で確認できる情報はできる限り確認し、それでも確認できない部分が残ることを理解する。
そのうえで、現在の自分にはLedgerを使うメリットがリスクを上回ると判断している。
Ledgerデバイスだけでなく、自分の行動によるリスクもある
Ledgerの会社や製品について調べることは重要だ。
しかし同時に忘れてはいけないと思ったのが、自分自身の行動によってビットコインを失う可能性もあるということだ。
例えば、
- リカバリーフレーズを他人に教えたり偽サイトに入力したり写真に撮ってクラウド上に保存する
- 偽物のアプリを使う
- デバイス画面を十分に確認せず取引を承認する
といった行動である。
Ledgerも現在、利用者を狙ったフィッシングについて注意を呼びかけており、24単語のリカバリーフレーズをLedgerデバイス以外へ入力・共有しないよう案内している。
ハードウェアウォレットを購入した瞬間に、自分のビットコインが自動的に安全になるわけではない。
自己保管では、自分自身もセキュリティの一部になる。
私はLedgerを使い始めてから、このことを以前より強く意識するようになった。
Ledgerのリカバリーフレーズがどう作られるかも調べた
ハードウェアウォレットで特に重要なのが、ウォレットを復元するためのリカバリーフレーズである。
私は「この24単語をLedgerという会社が最初から知っているのではないか」という疑問も持った。
そこで、Ledgerデバイス内でリカバリーフレーズがどのように生成されるのかについても調べた。
Ledgerの説明によると、通常の新規セットアップでは、Secure Elementに内蔵された乱数生成器によって256ビットのランダムな値が生成され、それをもとに24単語のリカバリーフレーズが作られる。
詳しい仕組みについては別の記事で初心者向けに整理している。
私がLedgerデバイスを使い続けている理由
私は「Ledgerは絶対安全だ」という結論にはならなかった。
2020年にはEC・マーケティング関連の顧客情報流出が起きている。
2023年にはLedger Connect Kitを悪用した攻撃が起きた。
2026年には外部事業者Global-eのシステムで注文データへの不正アクセスが公表された。
Ledger Recoverのように、ウォレット復元用の秘密情報を暗号化・分割し、その断片を外部の複数事業者に保管する仕組みも存在する。
LedgerのOSやソフトウェアには、公開またはレビュー可能な部分が多くある一方、公開されていない部分も存在する。
それでも私は現在、Ledger Nano Gen5を使っている。
理由はLedgerなら絶対に安全だからではない。
- 取引所に全額を預け続けるリスク。
- 自分で秘密情報を管理するリスク。
- ハードウェアウォレット自体に存在し得るリスク。
- 操作のしやすさ。
- 復元手段。
- 自分で確認できる情報と確認できない情報がそれぞれどの程度あるのか。
これらを自分なりに比べた結果、現在の私にはLedgerを使った自己保管が合っていると判断しているからだ。
私は今後、もっと納得できる方法が出てくれば別の方法を選ぶかもしれない。
Ledgerという会社に一生ついていくつもりで自己保管しているわけではない。
守りたいのは、自分のビットコインである。
だから、「Ledgerを信用するか、しないか」だけで考えるのではなく、「今の自分にとって、どの方法なら一番納得してビットコインを守れるか」を考え続けることの方が大切だと思っている。
※当サイトは暗号資産の購入を勧めるものではない。暗号資産の購入・送金・保管は、必ず自分で確認して自己責任で行ってほしい。